<div align="center">
<img src="https://www.bt.cn/static/new/images/logo.svg" alt="Btwaf " width="300"/>
</div>
<h1 align="center">堡塔云WAF</h1>
<div align="center">
[](https://github.com/aaPanel/BT-WAF)[](https://github.com/aaPanel/BT-WAF)[](https://github.com/aaPanel/BT-WAF)[](https://github.com/aaPanel/BT-WAF)
</div>
## :-: **堡塔云WAF是一款基于语义分析的Web应用防火墙**
## 堡塔云WAF介绍
>[warning]
> **免费的私有云WAF防火墙**堡塔云WAF经过千万级用户认证、为您的业务保驾护航 采用反向代理的方式,网站流量先抵达堡塔云WAF 经过堡塔云WAF检测和过滤后,再转给原来提供服务的网站服务器。 堡塔云WAF是一个开源的Web应用程序防火墙,它可以保护网站免受SQL注入,XSS,CSRF,SSRF,命令注入,代码注入,本地文件包含,远程文件包含等攻击**兼容ARM和国产系统**
<br/>
## 性能
堡塔云WAF采用高性能的OpenResty,采用语义分析引擎过滤(95%)+正则匹配(5%)的混用模式匹配,
可以有效的过滤掉恶意请求,并且不会影响网站的正常访问速度。 堡塔云WAF的性能测试结果显示,在高并发情况下,能发挥机器100%的性能、且无性能限制
<br/>
## 测试效果[如何测试请看教程](https://github.com/aaPanel/aaWAF/blob/main/Test.md)
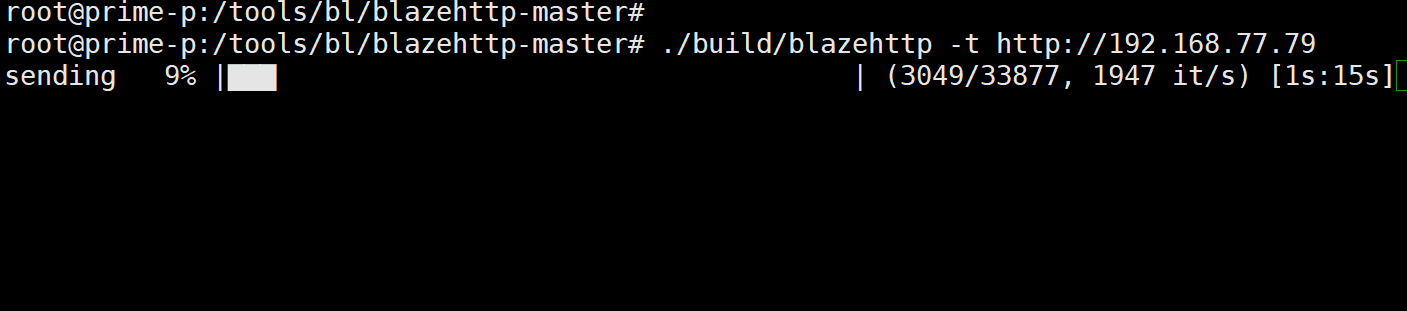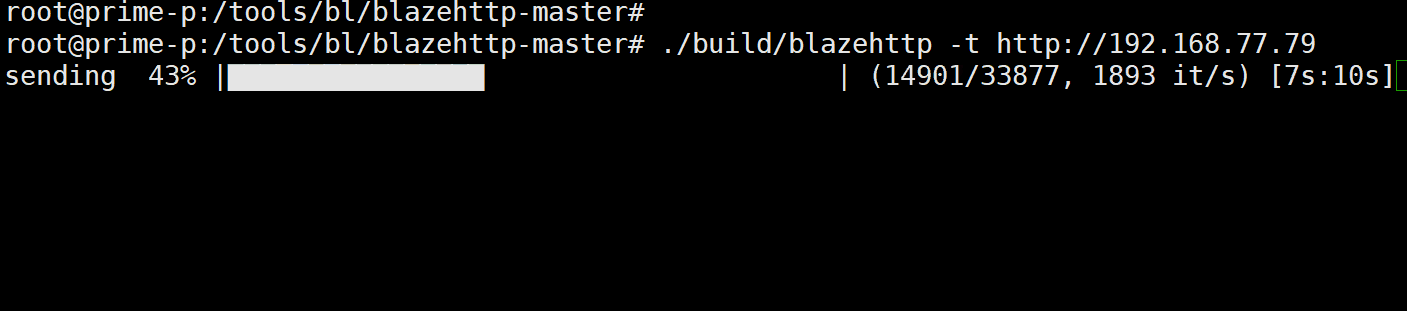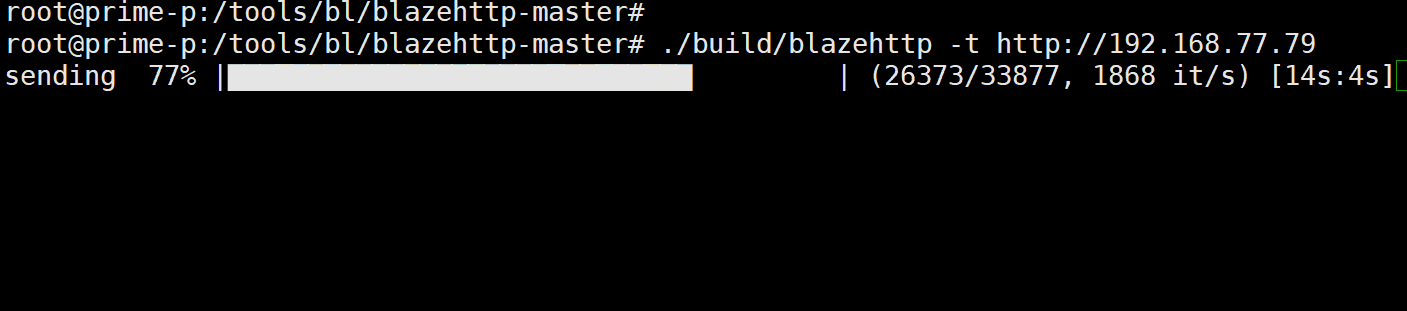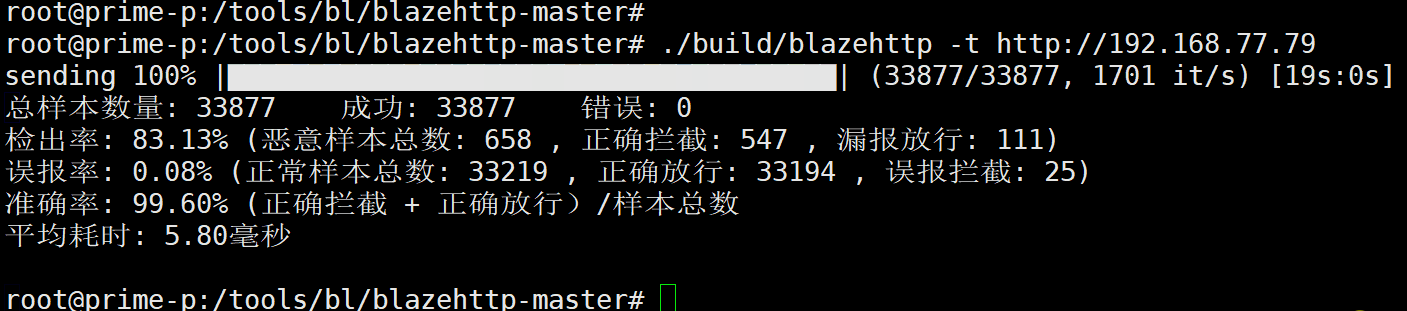
使用[blazehttp](https://github.com/chaitin/blazehttp)进行测试
···
~~~
root@debian:/tools/bl/blazehttp-master# ./build/blazehttp -t http://192.168.77.79
sending 100% |██████████████████████████████████████████████████████████████████████| (33877/33877, 1918 it/s) [17s:0s]
总样本数量: 33877 成功: 33877 错误: 0
检出率: 83.13% (恶意样本总数: 658 , 正确拦截: 547 , 漏报放行: 111)
误报率: 0.08% (正常样本总数: 33219 , 正确放行: 33194 , 误报拦截: 25)
准确率: 99.60% (正确拦截 + 正确放行)/样本总数
平均耗时: 5.80毫秒

~~~
<br/>
## **对比效果 (极低的误报率和极高的检出率)**
| 类型 | ModSecurity, Level 1 | CloudFlare, Free | aaWAF |
------------------------------------------------------------------------------------------
| 总样本数量 | 33877 | 33877 | 33877 |
------------------------------------------------------------------------------------------
| 检出率 | 69.74% | 10.70% | 83.13% |
------------------------------------------------------------------------------------------
| 误报率 | 17.58% | 0.07% | 0.08% |
------------------------------------------------------------------------------------------
| 准确率 | 82.20% | 98.40% | 99.60% |
## **语义分析模块列表**
* ✅ SQL注入
* ✅ XSS跨站脚本攻击 (2026-02-02 重构完成 v7.2)
* ✅ 文件上传
* ✅ SSRF服务器端请求伪造 (2026-01-02 重构完成 v7.1)
* ✅ 命令执行
* ✅ 文件包含
* ✅ PHP代码注入
* ✅ PHP反序化漏洞
* ✅ Java代码注入
* ✅ Java反序化漏洞 (如CC1、CC2、CC3)
* ✅ 模板注入(如Flask、SSTI)
* ✅ XML外部实体注入(XXE)
* ✅ ASP.NET代码注入 (2025-08-21更新)
* ✅ NodeJs代码执行 (2025-12-19更新)
## **正则匹配模块列表**
* ✅ 恶意爬虫(UA)
* ✅ 扫描器检测(UA+header头)
* ✅ 恶意下载(备份文件)
* ✅ Nday漏洞(如DedeCMS、PHPCMS等)
* ✅ 弱密码防护 (如123456、password等) (2025/12/19 重构完成 v7.2)
## **解码模块列表 (最大自动解密三层)**
* ✅ URL解码
* ✅ Unicode解码
* ✅ Base64解码
* ✅ 十六进制解码(Hex)
* ✅ Json解码
* ✅ Gzip解码 (V7.1新增)
* ✅ XSS引擎解析HTML各类编码 (2026-02-02 V7.2新增)
* ✅ XML 解码 (2026-02-06 V7.2新增)
## **未来更新的模块**
* [0] ASP.NET代码注入
* ✅ ASP VBScript 代码注入 (2026-02-02更新)
* ✅ ASP JScript 代码注入 (2025-08-21更新)
* ✅ ASP.NET C# 代码注入 (2025-08-21更新)
* [1] Java 反序列化
* ✅ Fastjson 反序列化 (2025-08-30更新)
* ✅ Log4j2 反序列化 (2025-11-14更新)
* ✅ Jackson 反序列化(2025-08-30更新)
* ✅ JNdi 反序列化(2025-08-30更新)
* ❌ Shiro 反序列化
* ✅ JDBC 反序列化(2025-08-30更新)
* ✅ H2 (2025-08-30更新)
* ✅ SnakeYAML反序列化 (2026-04-09 更新 v7.3 已开源 )
* [2] Java代码注入:
* ✅ OGNL表达式 (2025-10-28更新 已开源 )
* ✅ SpEL表达式 (2025-10-24更新 已开源 )
* ✅ JSP EL表达式
* ✅ Java 代码块 (2025-12-09更新)
* ✅ Java ScriptEngine 代码执行 (2026-04-10 更新 v7.3)
* ✅ BCEL 代码执行 (2026-04-14 更新 v7.4)
* [3] 模板注入:
* ✅ Jinja2
* ✅ Twig (2026-03-12 更新 v7.3 已开源 )
* ✅ Smarty (2026-03-16 更新 v7.3)
* ✅ FreeMarker(SSTI) (2026-03-03 更新 v7.3 已开源 )
* ✅ Velocity(SSTI) (2026-03-06 更新 v7.3 已开源 )
* ✅ thymeleaf(SSTI) (2026-04-09 更新 v7.3 )
## **测试拦截的payload[拦截测试表](https://github.com/aaPanel/aaWAF/blob/main/Payload.md)**
<br/>
## **演示站(Demo)**
https://btwaf-demo.bt.cn:8379/c0edce7a
<br/>
## **立即安装**
> 推荐使用此安装方式
使用SSH工具登录服务器,执行以下命令安装:
* 注意需要ROOT权限执行命令
复制粘贴命令后,按回车执行命令安装
```
URL=https://download.bt.cn/cloudwaf/scripts/install_cloudwaf.sh && if [ -f /usr/bin/curl ];then curl -sSO "$URL" ;else wget -O install_cloudwaf.sh "$URL";fi;bash install_cloudwaf.sh
```
<br/>
**[点击查看:堡塔云WAF系统兼容表](https://yenvb8apub.feishu.cn/sheets/AQafs3FTEhYw8VtEXPJccZwdnUh)**
<br/>
## 开源列表
https://github.com/weaweawe01/snakeyaml-ast
https://github.com/weaweawe01/ParserOgnl
https://github.com/weaweawe01/ParserSpel
https://github.com/weaweawe01/twig-ast
https://github.com/weaweawe01/freemarker-ast
https://github.com/weaweawe01/velocity-ast
## :-: **加入微信讨论群**
:-: <img width="239" alt="image" src="https://bt-1251050919.cos.ap-guangzhou.myqcloud.com/btwafGroup.png">
